そのログインは、本人であることを何で確かめているか――任天堂の不正ログインとFFXIVのワンタイムパスワード特典から、乗っ取りと復旧を設計する
育てたキャラクターでログインできなくなった。身に覚えのない購入がある。ゲーム会社が持つデータを守っていても、別のサービスで漏れたIDとパスワードが、プレイヤーのアカウントを奪う入口になる。
2026年10月19日、スクウェア・エニックスはThe Lodestoneに「不正アクセスとアカウント管理に関するご注意」を掲載した。他社のオンラインサービスから流出したとみられるメールアドレス/アカウントIDとパスワードの組み合わせによって、スクウェア・エニックス アカウントに不正ログインされるケースを確認したという。[1]
こうした、他のサービスから流出したIDとパスワードの組み合わせを別のサービスで試す攻撃を、 パスワードリスト型攻撃 と呼ぶ。同じ組み合わせを使い回していると、一つの場所での流出が別の場所の被害へつながる。
そこで、仕様を考えるときに持ちたい問いが、 「そのログインは、本人であることを何で確かめているか」 である。パスワードを知っていること、本人の端末を持っていること、復旧窓口で答えられること。それぞれをどのように確かめるかで、入口の安全性は変わる。
本稿は「情シスとプレイヤーのあいだを走る」第5回である。任天堂の不正ログインと、FFXIVのワンタイムパスワード特典を手がかりに、乗っ取りを防ぐ入口、安全な行動を続ける見返り、被害に遭った後の復旧を一緒に考える。
他社からの流出も、ゲームのログインに影響する
スクウェア・エニックスの10月19日の告知では、被害が疑われるアカウントにログイン制限をかけ、登録メールアドレスへ解除の案内を送り、パスワードを再設定してからログインする流れを示した。さらに、ワンタイムパスワードの導入を勧め、不正アクセスが増え続けた場合は全アカウントのパスワードをリセットする可能性にも触れている。これは告知日時点で示された対応と可能性である。[1]
『ドラゴンクエストX』の公式サイトにも、同じ注意が2026年10月19日19時55分付で掲載されている。[2]
告知は、流出元の他社サービスを特定していない。攻撃を受ける運営やプレイヤーには、使われた情報の流出元を確かめる手段が乏しい。日々の対策として持てるのは、サービスごとに異なるパスワードを使い、パスワード以外の確認を加えることである。
編者は、スクウェア・エニックス アカウントがRMT業者のあいだで比較的高額で売買されることから、常に狙われやすいと見ている。RMTとは、ゲーム内の通貨やアイテム、アカウントなどを現実のお金で取引することだ。この見方は今回の攻撃者や動機を特定するものではない。売買の背景はゲーム会社がRMTを禁じる理由で扱っている。他社での認証情報の流出が続く限り、使い回しを入口にした攻撃への警戒も続く。
政府の呼びかけにも、同じ方向がある。2026年2月2日に公開されたサイバーセキュリティ月間の首相ビデオメッセージについて、ScanNetSecurityは、不審なメール内のリンクを開かないことや、パスワードだけに頼らず多要素認証を使うことを呼びかけたと報じている。[3]
多要素認証 とは、知っている情報、持っている物、指紋など身体の特徴という異なる種類の根拠を組み合わせて本人を確かめる仕組みである。パスワードに加えて、本人のスマートフォンなどで得るコードを求める形が一例だ。 2段階認証 は、確認を二つの段階に分けることを指す。二つの段階で異なる種類の根拠を使えば、多要素認証になる。
本稿で扱う ワンタイムパスワード は、短い時間だけ有効な使い捨ての認証コードである。いつものIDとパスワードに加えて使うことで、その組み合わせを知っているだけの第三者が入るのを防ぐ助けになる。[1]
自社から個人情報が漏れたときの初動や報告は、ゲーム会社の個人情報漏えいと最初の48時間で扱っている。本稿では、プレイヤーのログインと復旧の仕様に焦点を当てる。
任天堂の2020年の発表から、ログインの入口を読む
任天堂は2020年4月24日、ニンテンドーネットワークID(NNID)への不正ログインを報告した。NNIDは、ニンテンドー3DSやWii Uで使われていた、ニンテンドーアカウントとは別のアカウントである。任天堂のサービス以外から不正に入手されたとみられるIDとパスワードが使われ、一部ではNNIDを経由してニンテンドーアカウントにも不正ログインされた。[4]
不正ログインを受けた可能性のあるNNIDは、当初約16万件、6月9日の更新でさらに約14万件とされた。同更新では、その全数の1%未満に不正な取引の可能性があり、対象者の大半への返金処理を終えたとしている。[4]
追加の確認が、被害の広がりを分けた
発表では、連携先のニンテンドーアカウントの情報も閲覧された可能性があるとしつつ、二段階認証を設定しているアカウントを除いている。追加の認証が、この事象で情報の閲覧を防ぐ役割を果たしたことが読み取れる。[4]
仕様の言葉にすると、「パスワードが一致した」ことと「本人として扱える」ことの間に、もう一つ確認を置く設計である。任天堂は利用者に、使い回しを避けること、NNIDとニンテンドーアカウントには異なるパスワードを設定すること、二段階認証を設定することを求めた。[4]
別のアカウントを経由する入口も数える
任天堂は4月24日、NNID経由でニンテンドーアカウントへログインする機能を廃止した。[4] 古い入口を閉じる判断である。
ここから仕様に持ち帰れるのは、ログイン画面だけでなく、別のアカウントを経由する入口も数える、という考え方だ。現在の入口に追加の確認を設けていても、過去の連携機能に別の条件が残っていれば、そこが乗っ取りの経路になりうる。
プランナーが仕様書に書けるのは、「どの入口から、何を確かめて、同じキャラクターや購入履歴へ到達するか」である。古い入口を残す理由と閉じる条件、その際のプレイヤーへの案内まで書けば、認証を担当するエンジニアと検討しやすくなる。
運営からの連絡も、本人を確かめる対象になる
フィッシング とは、正規の企業やサービスを装う連絡などで偽のサイトへ誘導し、認証情報などを入力させる詐欺である。使い回しからの乗っ取りに加え、運営を信じて入力した情報が入口になる場合もある。
任天堂は2024年10月29日、「当社メールアドレスを装った不審なメールについて」という専用ページを公開した。送信元メールアドレスを偽装したメールを案内し、不審なメールのリンクを開かないよう求めている。[5] また、2026年2月3日の電ファミニコゲーマーの報道では、Nintendo Switch Onlineの自動継続購入の案内を装い、不審なサイトへ誘導するメールについて、任天堂サポートが注意を呼びかけた。[6]
プレイヤーはログイン時に自分が本人であることを示す。一方、連絡を受け取ったときには、相手が本物の運営であるかを確かめる必要がある。送信元の見た目だけを手がかりにすると、その判断を誤りうる。
運営側の仕様としては、メールの送信元、公式SNSのアカウント、ゲーム内のお知らせなど、何の連絡をどの経路で出すかを平時に決め、公式サイトで知らせておくとよい。加えて、「運営からDMでパスワードや認証コードを尋ねることはない」のように、実際の運用に合わせて、運営がしないことを宣言する。これはプレイヤーが偽物を見分ける手がかりになる。
第1回で扱った「一次情報を置く場所を平時に決める」という話は、ここにもつながる。プレイヤーが不審な連絡を受けたとき、自分で開いた公式サイトやゲーム内のお知らせから同じ案内を確かめられるようにする。復旧の連絡を送るときも、その確認経路を使える設計にしておきたい。
安全な行動を、遊びの得にする
認証の仕組みを用意した後には、「プレイヤーが使い続ける理由をどう作るか」という仕事が残る。ここには、遊びの体験や報酬を設計するプランナーの持ち場がある。
FFXIVは、毎回のログインを日々の移動につないだ
FFXIVの2014年3月17日のLodestone告知では、パッチ2.2から、ワンタイムパスワードでログインした場合に、任意のエーテライト一つを「お気に入り(無料)」に登録できると案内している。その地点へのテレポは、消費ギルが0になる。エーテライトは移動先の拠点であり、テレポは離れた拠点へ瞬時に移動するファストトラベルの機能である。[7]
編者のプレイ実感では、この特典は現在も続いている。テレポ料金は行き先によって1,000ギルを超えることがあり、よく行く場所を無料にしておけば、日々のゲーム内通貨の節約になる。
設計として読みたいのは、 特典が、ワンタイムパスワードを使ってログインしているときだけ有効になる という条件である。2014年の告知は、それを使わずログインした場合には、無料に登録した地点へのテレポでもギルを消費すると説明している。[7]
つまり、一度導入すれば受け取りが終わる記念品とは異なり、安全なログインを続けることへの見返りになっている。よく使う移動先を自分で選べるので、プレイヤー自身の遊び方に合わせて得を実感しやすい。
ここで大切なのは、特典の大きさだけでなく、 安全な行動と、遊びの中で感じる得が結び付いているか である。毎日移動するゲームなら移動費、拠点を使い分けるゲームなら拠点の利便性というように、そのゲームで繰り返す行動に接点を作れる。
ドラゴンクエストXは、導入時と継続中の得を組み合わせた
『ドラゴンクエストX』の2014年12月8日の公式告知は、ワンタイムパスワード導入中の特典として、次の内容を示していた。[8]
| 2014年12月8日に案内された特典 | 受け取りの条件・時点 |
|---|---|
| しぐさ書・ガード | 導入者が対象。バージョン2.4[前期]公開後に追加 |
| 超便利ツールのログインボーナスに毎日20ジェムを追加 | ワンタイムパスワード導入中 |
| 一律300ジェム | バージョン2.4[前期]のメンテナンス開始時点で導入している人が対象 |
| きせかえドール | 導入者向けの既存特典。受け取り済みの人への重複配布なし |
公式告知は、しぐさ書などの特典強化を期間限定のキャンペーンではなく、導入中に利用できる定常的な特典として説明している。一方、300ジェムには特定時点の導入条件がある。ここでは、当時の案内として区別して読む。告知は、ワンタイムパスワードの利用を中断している間は、毎日のジェムの追加を受け取れず、きせかえドールも使えなくなると注意している。[8]
導入するきっかけを作るアイテムと、続ける間に受け取れる得は、役割が異なる。特典を仕様にする際は、「登録を増やしたいのか」「登録を維持してほしいのか」「実際にその認証でログインしてほしいのか」を分けて考えたい。どの条件を満たすと得られるのかによって、促せる行動が変わるからだ。
得を足す方法と、手間を足す方法
第2回で扱ったSteamの2015年12月の発表では、スマートフォンでの認証を7日以上有効にし、取引確認も有効にするなどの条件を満たすと、取引の保留がなくなると説明されていた。認証を使わない場合には、アイテムを渡すまでに待ち時間を置く設計である。
FFXIVやDQXの例は、安全な行動に遊びの得を足す。Steamの例は、条件を満たさない場合に手間を足し、被害の拡大を抑えようとする。この違いは、正当な利用者がどこで負担を感じるかにも表れる。
プランナーは、報酬の内容に加えて、条件の説明、認証を利用できなくなったときの案内、復旧まで遊びにどんな影響が出るかも書ける。無料移動を失うことや取引を待つことが、プレイヤーにどう伝わるかまでが仕様である。
安全な行動を促す得が大きいほど、利用できない人の困り方も考える必要がある。どの特典や待ち時間が適切かは、正当な利用者の負担と、乗っ取りを防ぐ効果のバランスを、認証・サポート担当と決める仕事になる。
復旧の窓口でも、「誰を本人と扱うか」を決める
乗っ取りを受けたプレイヤーにとっては、ログインできる状態へ戻ることと、失った物が戻ることは別の問題である。パスワードを変更できても、購入やアイテム移動の被害が残れば、遊びを再開する見通しが立たない。
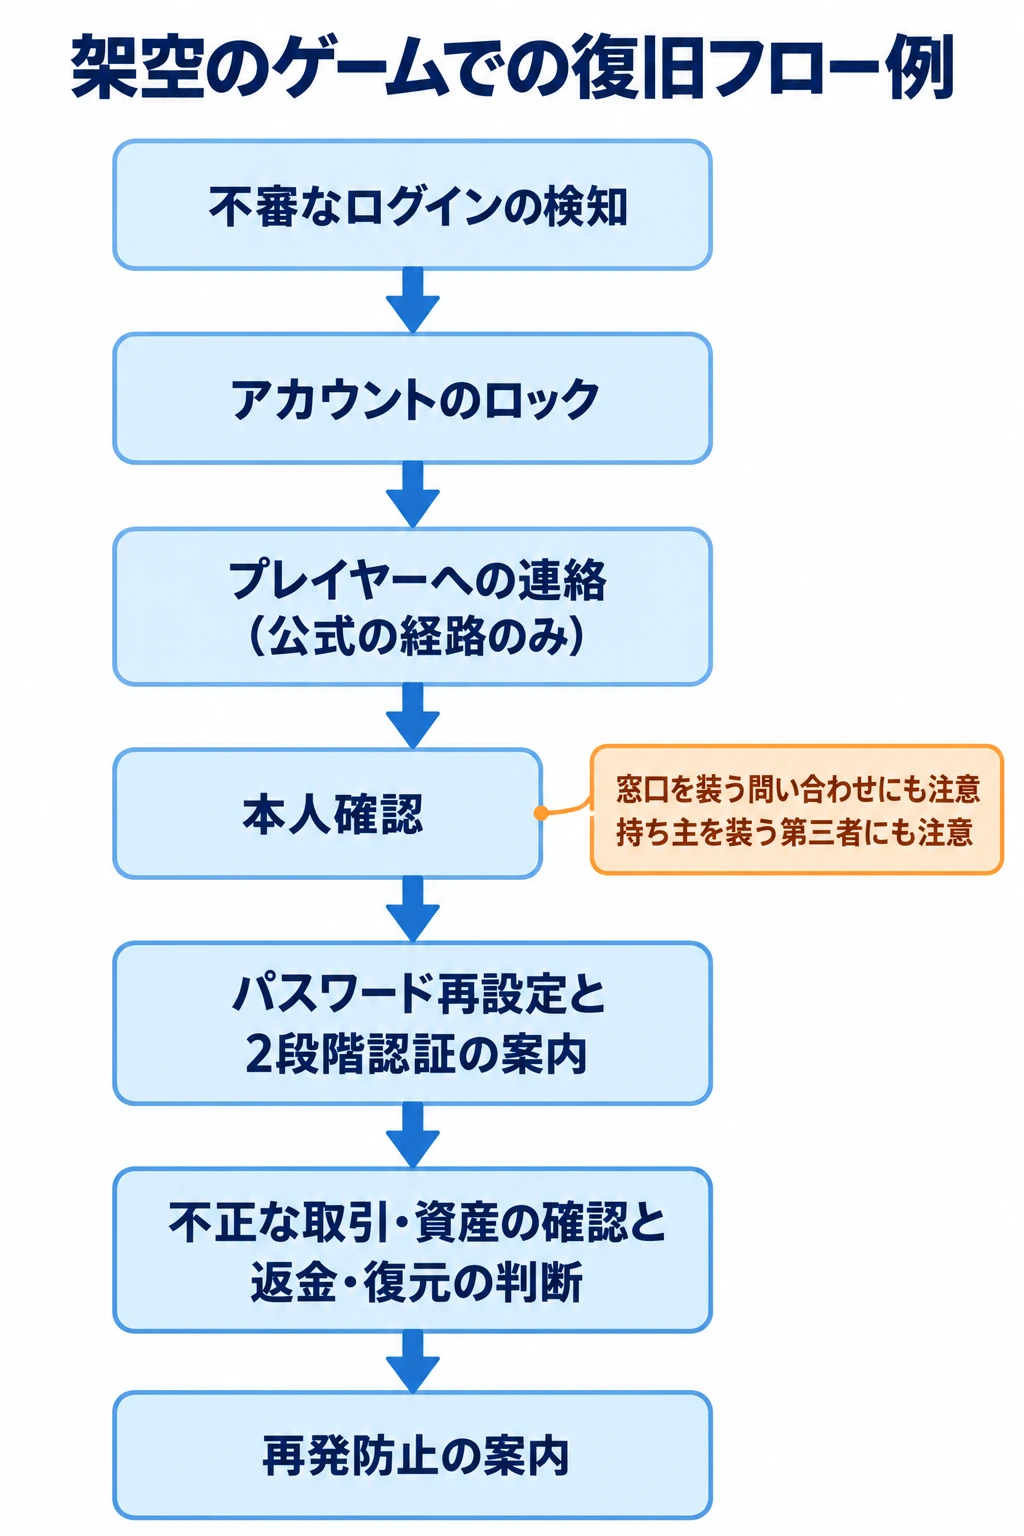
以下は、架空のオンラインゲーム『星渡りの庭』を想定した、復旧仕様の記入例である。実在のゲームの本人確認手順を示すものではない。本人確認に使う質問の内容や通過条件は載せず、誰が何を判断し、プレイヤーへ何を案内するかを整理する。
| 段階 | 架空のゲームでの記入例 |
|---|---|
| 不審なログインの検知とロック | 認証担当が不審な利用を検知したら、被害拡大を抑えるためアカウントを一時ロックする。調査に必要な記録を残す |
| プレイヤーへの連絡 | 定めた公式の経路で制限と問い合わせ先を知らせる。公式サイトからも案内の正当性を確かめられるようにする |
| 本人確認 | サポート担当が、事前に定めた情報と記録を照合する。確認できない場合は解除せず、担当部署へ判断を引き継ぐ |
| パスワードの再設定 | 本人確認後、認証担当が安全に利用を再開できる状態へ戻す。プレイヤーへ再設定と2段階認証を案内する |
| 不正な取引・資産の確認 | 決済担当が不正な取引と返金を検討し、運営がゲーム内資産の復元範囲を判断する。未確定の項目と次の案内時期も伝える |
| 再発を防ぐ案内 | 使い回しを避けること、追加の認証を使うこと、不審な連絡を公式の経路で確認することを案内する |
平時に、確認に使える情報を確かめる
本人確認の材料には、登録メールアドレス、購入履歴、引き継ぎの設定などが候補になる。何を材料にし、複数の記録をどう組み合わせるかは、平時に担当者と決めておきたい。どの情報が残り、誰が参照できるかを知らなければ、問い合わせを受けてから必要な事実を確かめられないこともある。
ここでプランナーが担えるのは、ゲームにどんな情報が残るかを整理し、本人確認に使う情報の候補を挙げることである。登録メールアドレス自体が使えなくなった場合など、通常の経路で戻れない人をどこへ案内するかも考える。照合の条件や扱う情報の範囲は、セキュリティ・サポート担当とともに決める。
問い合わせに答えられることを、そのまま本人の証明としてよいかも検討が要る。乗っ取った者が持ち主を装って、解除や認証の変更を求める可能性があるからだ。復旧の窓口も、アカウントへ到達する入口の一つになる。
早く助けるための権限にも、境界を置く
第2回で扱った『剣と魔法のログレス いにしえの女神』の件では、問い合わせへ迅速に対応するため、運営管理の権限を持つ人が引き継ぎコードを直接閲覧できるシステムになっていた。復旧や案内に便利な機能は、重要な情報へ届く経路にもなる。
復旧仕様には、問い合わせを受ける人が見られる情報と、解除や変更を決められる人の権限を、どこまでにするかも含まれる。すぐ助けられる便利さと、不正な依頼を通さない安全性を同時に考える必要がある。
返金とゲーム内資産の復元にも、それぞれ判断が要る。たとえば架空のゲームで、奪われたアイテムが別のプレイヤーへ移っていた場合、どの時点へ戻し、その後の正当な取引をどう扱うかまで決める必要がある。復元できる範囲、個別調査が要る範囲、判断を待つ間の案内を分けて書きたい。返金・補填の考え方はライブサービスゲームの障害と補填につながる。
入口、得のつけ方、復旧を一緒に仕様へ書く
「そのログインは、本人であることを何で確かめているか」。この問いを置くと、現在のログイン画面に加え、古い連携先、運営を装う連絡、復旧窓口まで見渡せる。
任天堂の2020年の発表からは、追加の認証と、別のアカウントを経由する入口の扱いを考えられる。FFXIVやDQXの特典からは、安全な行動を遊びの得につなげる仕様を考えられる。そして被害後には、持ち主を確かめ、返金や資産復元の見通しを伝える流れが必要になる。
プレイヤーとして今日できるのは、使い回しているパスワードを変え、公式が用意する追加の認証を使い、不審な連絡は自分で開いた公式の経路で確かめることである。プランナーとしては、その行動が分かりやすく、続けやすく、困ったときに戻れるようにする。 入口、得のつけ方、復旧の流れを一緒に書くこと が、プレイヤーの資産を守る仕様になる。
次回は番外編「国のサイバー政策は、ゲーム会社に何を求め、何を求めないか」を扱う。
References
1. スクウェア・エニックス「不正アクセスとアカウント管理に関するご注意」 — The Lodestone、2026年10月19日。
2. スクウェア・エニックス「不正アクセスとアカウント管理に関するご注意」 — 目覚めし冒険者の広場、2026年10月19日19時55分。
3. ScanNetSecurity「総理大臣が多要素認証ほかを呼びかけ」 — ScanNetSecurity、2026年2月5日。2月2日公開の首相ビデオメッセージにおける呼びかけを参照。
4. 任天堂「「ニンテンドーネットワークID」に対する不正ログイン発生のご報告と「ニンテンドーアカウント」を安全にご利用いただくためのお願い」 — 任天堂サポート、2020年4月24日、6月9日更新。
5. 任天堂「当社メールアドレスを装った不審なメールについて」 — 任天堂サポート、2024年10月29日。送信元の偽装と不審なメールへの注意を参照。
6. 電ファミニコゲーマー「任天堂『Nintendo Switch Online』の自動継続購入を装った不審なメールについて注意喚起。不審なメールが送られてきた場合、リンクは開かず削除するように呼び掛け」 — 電ファミニコゲーマー、2026年2月3日。同日の任天堂サポートの注意喚起を参照。
7. スクウェア・エニックス「アカウントを安全にご利用いただくために (2014/03/17)」 — The Lodestone、2014年3月17日。パッチ2.2からの無料テレポ特典とログイン時の適用条件を参照。
8. スクウェア・エニックス「セキュリティ強化特典 大幅パワーアップ! (2014/12/8)」 — 目覚めし冒険者の広場、2014年12月8日。当時の導入特典と追加日程を参照。
この文書は、Perplexity、Claude、ChatGPT の3つのAIの支援を受けて著述されたものです。引用画像を除き、MIT License にて提供されています。