その「影響はありません」は、誰が、何を確かめて言えるのか――カプコンの4回の発表から、情シスの説明をプレイヤーの言葉にする
社内で不正アクセスが見つかった。情シスからは「社内ネットワークの一部を止めたが、ゲームのサーバーは別系統だ」と説明された。プレイヤーが知りたいのは、「今日も遊べるか」「購入して大丈夫か」「自分の情報は漏れていないか」である。
この二つの言葉をつなぐことが、プランナーの重要な任務になる。技術的な説明を受け取り、プレイヤーが自分への影響と必要な行動を判断できる文章にする。その際に持ちたい問いが、 「その『影響はありません』は、誰が、何を確かめて言えるのか」 である。
カプコンが2020年11月の不正アクセス被害について出した4回の発表を読むと、この問いを具体的に考えられる。ゲーム接続や決済について範囲を絞って説明した部分と、調査の進展に応じて更新した個人情報の件数とでは、言葉を支える事実が異なるからである。
情シスの調査を、プレイヤーへの説明につなぐ
社内システムへの不正アクセスが疑われると、初動の技術対応を担うのは情シスやセキュリティ担当である。ゲームを動かすエンジニア、法務・広報、プランナーも、それぞれの持ち場から対応に加わる。次の表は、本稿で考える役割分担の例である。部署名や兼務の形は会社によって異なる。
| 持ち場 | 主に確かめること・担うこと |
|---|---|
| 情シス・セキュリティ担当 | 社内システムの被害範囲、調査済みの範囲、残る不明点を整理する。必要に応じて外部の専門家と調査する |
| ゲームを動かすエンジニア | ログイン、プレイ、購入などの機能が、被害を受けたシステムとどう関係するかを確認する |
| 法務・広報 | 報告・通知や公表に関する判断を整理し、会社として発信する内容と時期を調整する |
| プランナー | 技術的な確認結果を、プレイヤーへの影響、必要な行動、次の案内へ言い換える |
プランナーが受け取りたいのは、「大丈夫」という結論に加え、 何について、どこまで調べ終わったか である。情シスだけで把握できないゲーム側の構成や、委託先が管理する範囲は、それぞれの担当者につなぐ。外部委託とは、決済などの業務を社外の事業者に任せることだ。
そのうえで、文章の対象範囲と確認の根拠が一致しているかを確かめる。「ゲームに接続できる」という結果から、問い合わせ履歴を含むすべての情報の安全まで広げてしまうと、説明の範囲が調査結果を越える。告知は法務・広報などと確認し、会社の承認を経て発信する。
個人情報保護法上の報告や本人通知については、個人情報漏洩・不正アクセスの初動フローを参照してほしい。本稿では、プレイヤーへ伝える言葉と、その根拠の対応に焦点を置く。
カプコンの4回の発表を読む
2020年11月4日:ゲーム接続とホームページへのアクセスを切り分ける
最初の発表は「不正アクセスによるシステム障害発生に関するお知らせ」である。11月2日未明からメールシステムやファイルサーバーにアクセスしづらい障害が発生し、第三者の不正アクセスを確認したため、同日から社内ネットワークの稼働を部分的に見合わせたと説明している。[1]
プレイヤーに関係する説明は、次の一文である。
本障害は当社ゲームをプレイするためのインターネット接続や、当社ホームページ等へのアクセスに悪影響をおよぼすものではございません。[1]
対象は、ゲームをプレイするための接続とホームページ等へのアクセスである。一方、個人情報については「現時点では顧客情報等の漏洩は確認されておりません。」と記した。流出が未確認であるという調査状況を示し、復旧に向けた調査と対応を続けるとしていた。[1]
2020年11月16日:流出の確認と可能性を別の項目にする
次の発表は「不正アクセスによる情報流出に関するお知らせとお詫び」である。タイトルに「第2報」の表記はない。ランサムウェア、すなわちファイルを暗号化するなどして利用できなくし、身代金を要求する不正なソフトウェアによる攻撃を受けたと公表した。[2]
流出を確認した個人情報は9件で、元従業員5件、従業員4件だった。販売レポートや財務情報の流出も確認した。一方、流出の可能性がある顧客・取引先等の個人情報は最大約35万件とし、その中には国内の家庭用ゲームサポート対応情報約13万4,000件が含まれた。社員・関係者の人事情報約1万4,000人は別項目で示している。一部のログ、つまりシステムの操作や通信の記録が失われ、流出した可能性のある総数を特定できないため、判明している最大数を示したという説明である。[2]
クレジットカード情報については、ネット販売等の決済をすべて外部委託しており、同社が情報を保有していないため流出はないとした。また、コンテンツ開発や事業遂行は発表時点で支障がないと説明した。 流出した情報があることと、影響が及んでいない範囲があることを、同じ発表の中で示した のである。[2]
2021年1月12日:件数を更新し、接続・購入に影響がない理由を示す
「不正アクセスによる情報流出に関するお知らせとお詫び【第3報】」では、新たに1万6,406人の個人情報流出を確認し、従来の9人分と合わせて累計1万6,415人とした。流出の可能性がある顧客・取引先等の社外の個人情報は最大約39万人へ更新された。前回から約4万人増えた値である。[3]
同時に、クレジットカード情報を保有していないことを再び説明した。さらに、ゲームをプレイするための接続やダウンロード購入は、もともと被害を受けたシステムを使わず、外部委託または別途の外部サーバーを利用しているため、今回の攻撃とは関わりがないと説明した。調査は継続中であり、終了後に改めて報告するとしていた。[3]
2021年4月13日:調査結果と、引き続き特定できない範囲を示す
「不正アクセスに関する調査結果のご報告【第4報】」では、2020年10月に北米子会社Capcom U.S.A., Inc.の緊急用の旧型VPN装置を経由して侵入されたと、調査に基づく判断を示した。VPNは、離れた場所から社内ネットワークなどへ接続するための仕組みである。11月1日23時ごろからファイルが暗号化された。第1報が伝えた11月2日未明からの障害は、この暗号化の後に起きている。[1][4]
流出を確認した個人情報は累計1万5,649人となり、1月の発表から766人減った。流出の可能性がある個人情報は前回から更新がなく、最大約39万人という範囲を引き継いだ。ログの喪失などにより、流出した可能性のある総数には一部特定できない部分が残った。接続・ダウンロード購入とカード情報については、攻撃対象外の別システムであるという説明を維持した。[4]
4回の発表を並べると、次のようになる。件数の単位は各発表に合わせたものであり、行をまたいで単純に足し合わせるものではない。
| 発表日・タイトル | 影響がない、または支障がないと説明した範囲 | 確認済みの事実と、調査中・特定できない事柄 |
|---|---|---|
| 2020年11月4日「不正アクセスによるシステム障害発生に関するお知らせ」 | ゲームをプレイするための接続、ホームページ等へのアクセス | 不正アクセスと一部ネットワーク停止を確認。顧客情報等の漏洩はその時点では未確認。調査継続 [1] |
| 2020年11月16日「不正アクセスによる情報流出に関するお知らせとお詫び」 | カード情報の流出なし。コンテンツ開発・事業遂行は発表時点で支障なし | 個人情報9件の流出を確認。顧客・取引先等は最大約35万件が流出の可能性。調査継続 [2] |
| 2021年1月12日「不正アクセスによる情報流出に関するお知らせとお詫び【第3報】」 | カード情報の流出なし。ゲーム接続・ダウンロード購入は今回の攻撃と無関係 | 流出確認は累計1万6,415人。社外の個人情報は最大約39万人が流出の可能性。調査継続 [3] |
| 2021年4月13日「不正アクセスに関する調査結果のご報告【第4報】」 | カード情報、ゲーム接続・ダウンロード購入について従来の説明を維持 | 流出確認は累計1万5,649人。流出可能性の範囲は前回から更新なし。総数には一部特定できない部分が残る [4] |
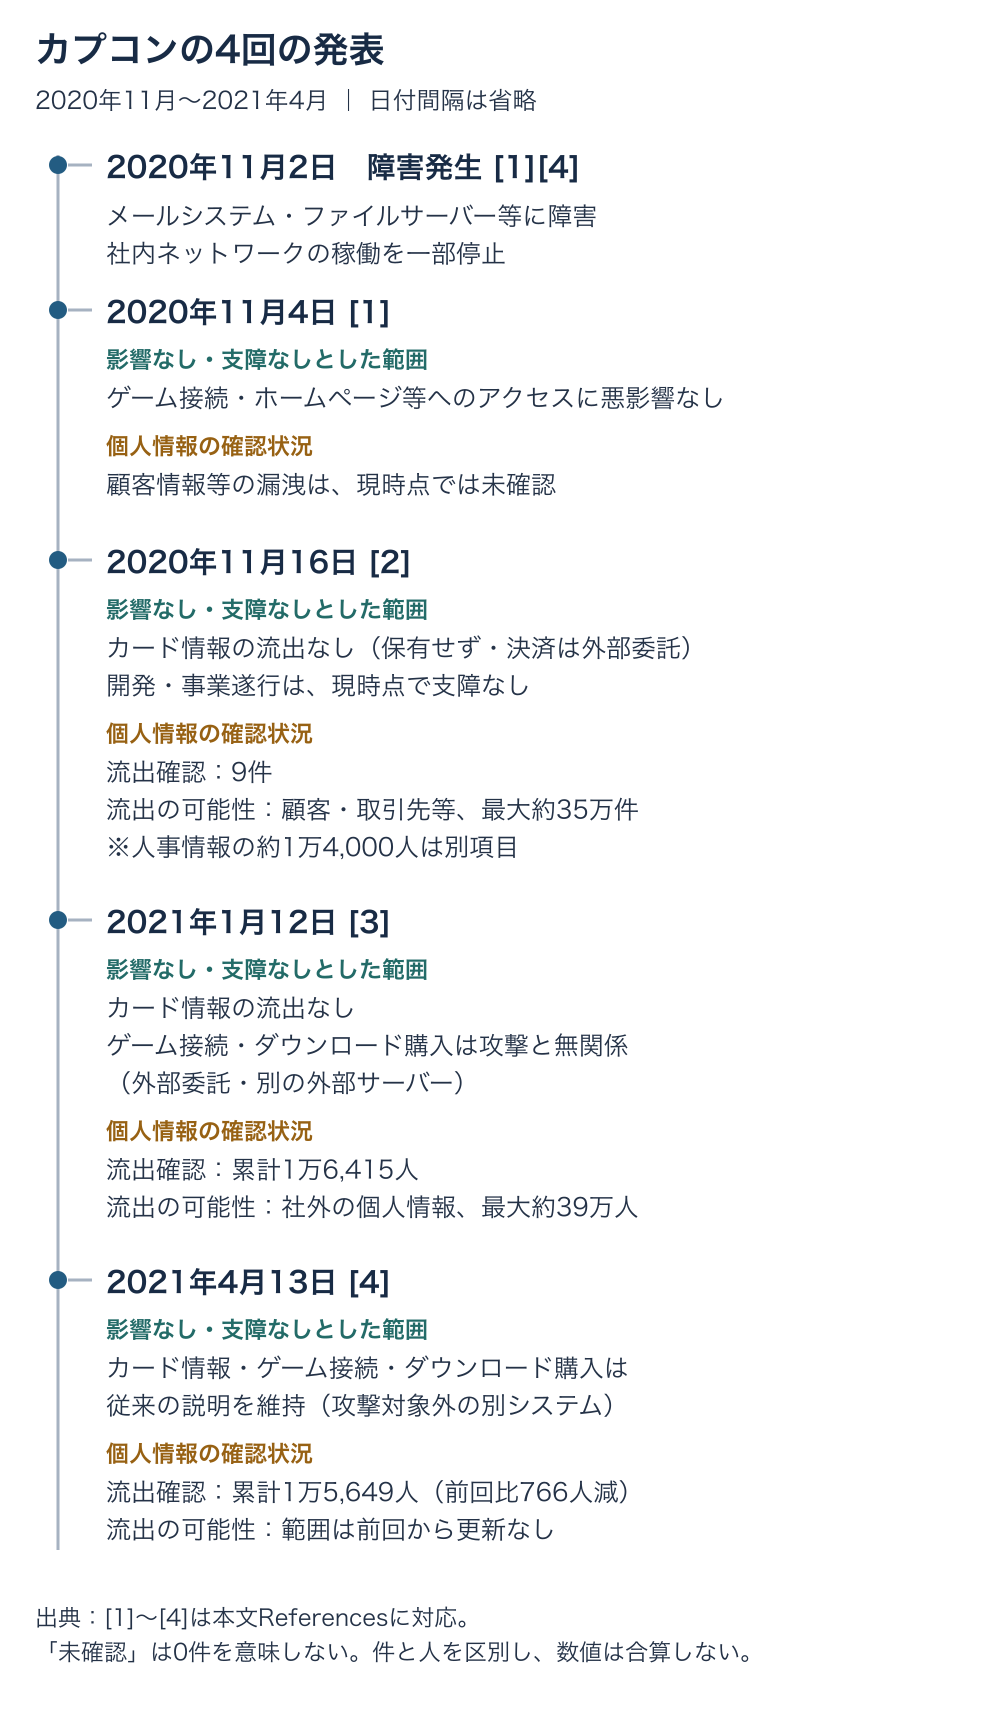
変わらなかった説明と、更新された数字
「影響なし」の範囲には、システムの置き場所という根拠がある
範囲を絞った説明は、発表を重ねるごとに対象が加わっていった。11月4日は接続とホームページ、11月16日はカード情報、1月以降は接続とダウンロード購入の構成である。いずれの説明も、後の発表で撤回されていない。[1][2][3][4]
後続の発表が根拠として示したのは、データやシステムの置き場所である。カード情報は自社が保有せず、決済は外部委託している。ゲーム接続や購入は被害システムを使わず、別の外部サーバーなどで処理している。11月4日のホームページへのアクセスについては、その発表自体に同じ詳しさの構成説明はない。[1][2][3]
ここからゲーム運営に持ち帰れるのは、「別サーバー」「外部委託」という言葉を聞いたら、その対象を確かめるという姿勢である。確認した担当者に、どのデータと機能がその説明に含まれるかを聞く。カード番号の保管先と、購入履歴やサポート対応情報の保管先も、それぞれ確認する必要がある。
更新される情報には、その時点の調査状況を添える
個人情報の説明は、11月4日の未確認から、11月16日の9件、1月の累計1万6,415人、4月の累計1万5,649人へと動いた。流出可能性のある範囲も最大約35万件から最大約39万人へ更新された。[1][2][3][4]
「現時点では確認されていない」という言葉は、その後に流出が判明しうることを含んでいる。確認済みと可能性を分け、数字が何を数えているかを添えておけば、続報で何が変わったのかを読者が追える。
政府のガイダンスも、第一報の段階で「機微な情報漏えいの被害はない」と公表した後に、調査で漏えいが判明した例があることを挙げている。また、被害範囲が逐次変わる公表を重ねるだけでは、利害関係者の納得を得られなくなるとも指摘する。[5] 確定した事実と調査中の事柄を書き分け、数字が変わった理由を説明できる形にしておくことが、続報を重ねても信頼を保つ告知につながる。
情シスに聞くべき質問
告知の前に、次の質問を情シスやゲーム側の担当者へ持っていく。回答には、確認した人、確認した日時、対象範囲を併記すると、続報の際に更新箇所を追いやすい。委託先の確認が必要なものは、社内の連絡担当も決めておく。
| 聞きたいこと | そのまま使える質問 |
|---|---|
| プレイヤーのデータ | 「アカウント情報、購入履歴、問い合わせ履歴は、それぞれどこにあり、誰が管理していますか。被害を受けたシステムに保存や複製がありますか」 |
| ゲームの接続経路 | 「ログインとプレイに使う仕組みは、被害システムとつながっていますか。どの担当者が、どの範囲まで確認しましたか」 |
| 決済・委託先 | 「決済は誰が処理し、カード情報は誰が保有していますか。委託先を含め、今回の被害との関係を確認できていますか」 |
| 確認済みと調査中 | 「流出を確認した情報と、流出の可能性がある情報を分けると、それぞれ何ですか。まだ調べられていない範囲はどこですか」 |
| 数字の意味 | 「この数字は人数ですか、記録の件数ですか。確認済みの数ですか、可能性のある最大数ですか。前回から何が変わりましたか」 |
| 次の更新 | 「次に何が分かれば説明を更新できますか。判明の見込みはいつですか。見込みが立たない場合も、次の進捗案内はいつにしますか」 |
| プレイヤーの行動 | 「不審なメールへの注意など、利用者に頼むべき行動はありますか。対象者と、案内すべき問い合わせ先はどこですか」 |
ここで集めた詳細のすべてを公表する必要はない。社内では根拠を確かめ、対外的にはプレイヤーの判断に必要な範囲を説明する。誰が判断をまとめるかは、初動の指揮体制と机上演習ともつながる。
「影響なし」「調査中」「影響あり」を書き分ける
カプコンの文言からゲーム運営の告知へ応用するなら、まず一つの文章がどの状態を伝えるのかを決める。
| 状態 | 添える情報 |
|---|---|
| 影響なし | 対象となる機能・データと、そう判断した根拠 |
| 調査中 | 未確定の対象、分かっている範囲、次の更新予定 |
| 影響あり | 確認された影響、対象者、必要な行動と連絡先 |
「現時点では」は、数字や対象範囲など、調査によって今後変わりうる箇所に付ける。文章全体へ一律に付けると、何が未確定なのかが曖昧になる。反対に、調査中の対象を単に「影響なし」と書くと、続報で説明そのものを撤回することになりかねない。最初から、確かめた範囲に合わせて書くことが重要である。
以下は、構成や確認結果を仮定した 架空の告知文例 である。カプコンの告知文ではない。
影響なしの文例:
今回不正アクセスを受けた社内システムと、ログイン・プレイに使用するシステムが接続されていないことを確認しました。今回の不正アクセスによるログイン・プレイへの影響はありません。お問い合わせ履歴への影響は、別途調査を進めています。
調査中の文例:
お問い合わせ履歴が外部へ流出した可能性について調査しています。現時点では、対象となる期間と件数を特定できていません。次回は明日18時に、判明した内容と調査の進捗をお知らせします。
影響ありの文例:
お問い合わせ履歴の一部が外部へ流出したことを確認しました。対象の方には個別にご連絡します。当社を装う不審なメールを受け取った場合は、メール内のリンクから情報を入力せず、ゲーム内お知らせに記載した窓口へお問い合わせください。
一つ目の文例も、接続関係を実際に確認できた場合に使うものである。「影響なし」の文面を先に決めてから根拠を探すと、未確認の範囲まで言い切りやすくなる。担当者から受け取った確認結果を、対象の分かる文章にする順序で進めたい。
第一報は何を伝え、続報をどこに置くか
2023年3月8日に公表された政府関係機関による「サイバー攻撃被害に係る情報の共有・公表ガイダンス」は、二次被害の可能性や対外サービス停止などの状況に応じ、調査完了を待たずに第一報を出し、正確な把握に時間がかかる内容を続報・最終報で伝える多段階の公表を示している。同時に、不確実な情報を確定情報として伝えることへの注意も挙げている。[5]
カプコンは2020年11月2日の障害発生から2日後、11月4日に最初の発表を出し、その後、流出の確認や調査の進展に応じて発表を重ねた。[1][2][3][4] ガイダンスはこの事案より後の資料である。両者を並べると、最初の発表で伝える内容と、調査後に更新する内容を分ける考え方が見える。個別の事案の公表期限を「2日」と定めるものではない。
ゲーム運営で平時に決めておきたいのが、一次情報を置く場所である。公式サイトやメールが使えなくなった場合、ゲーム内お知らせ、公式SNS、ストアのページのどこへ最新の情報を集約するか。各経路からその場所へ誘導できるか。誰が更新でき、通常の社内システムが止まっても操作できるか。この確認を、告知経路の準備として行っておく。
例えば公式サイトが使えない場合は、あらかじめ決めた公式SNSの投稿に最新情報と次回更新時刻をまとめ、ゲーム内お知らせとストアのページから案内する構成が考えられる。実際に使える経路は運営ごとに確認する。調査結果の判明時刻が読めなくても、次の進捗案内の時刻は決められる。続報では前回から変わった箇所と、引き続き調査中の箇所を示したい。
平時の把握が、いざというときの言葉の根拠になる
「影響なし」と伝える根拠は、どのデータがどこにあり、どの機能がどのシステムを使い、誰がそれを確かめたかという事実にある。プランナー自身も、担当するゲームのデータと機能の置き場所、管理担当、委託先への確認窓口を平時から把握しておきたい。
インシデント発生時には、情シスの「どこまで調べ終わったか」を受け取り、プレイヤーの「自分は大丈夫か」に答えられる範囲へ言い換える。確かめた範囲を明示し、未確定の部分には次の案内を添える。それが、本シリーズで考えるプランナーの持ち場である。
「情シスとプレイヤーのあいだを走る」は、次の順で進める予定である。
- 第2回:仕様書に「悪用ケース」欄を設ける――管理画面の権限と操作ログを含めて考える
- 第3回:外部依存の棚卸し――取引先や社内システムが止まったら
- 第4回:止まっても壊れない運営――縮退運転
- 第5回:アカウント乗っ取りとフィッシング
- 番外編:国のサイバー政策はゲーム会社に何を求め、何を求めないか
References
1. カプコン「不正アクセスによるシステム障害発生に関するお知らせ」 — カプコン公式IR、2020年11月4日。
2. カプコン「不正アクセスによる情報流出に関するお知らせとお詫び」 — カプコン公式IR、2020年11月16日。「流出を確認した情報」「流出の可能性がある情報」「発覚と対応の経緯」を参照。
3. カプコン「不正アクセスによる情報流出に関するお知らせとお詫び【第3報】」 — カプコン公式IR、2021年1月12日。
4. カプコン「不正アクセスに関する調査結果のご報告【第4報】」 — カプコン公式IR、2021年4月13日。「対応の経緯」「被害の原因および影響範囲」「流出およびその可能性を確認した情報」を参照。
5. サイバー攻撃被害に係る情報の共有・公表ガイダンス検討会「サイバー攻撃被害に係る情報の共有・公表ガイダンス」 — 警察庁掲載、2023年3月8日。NISC・警察庁・総務省・経済産業省が同日公表した2023年版。Q14~Q17、特に本文76ページの公表時の留意点と、79ページの多段階での公表に関する説明を参照。
この文書は、Perplexity、Claude、ChatGPT の3つのAIの支援を受けて著述されたものです。引用画像を除き、MIT License にて提供されています。