GDPR同意要件とテレメトリ設計――なぜ海外向けライブサービスは「同意ゲート」を作る必要があるのか
注意: 本稿は法的助言ではありません。EU加盟国の国内法、ePrivacy規制、対象者の年齢、SDKの契約条件、送信先の国によって結論は変わります。個別タイトルの適法根拠と越境移転は、必ず法務・データ保護責任者へ確認してください。
シングルプレイ専用のゲームを10分ほど遊んだだけなのに、外部サーバーとの通信が何度も発生する。2025年4月、プライバシー保護団体 noyb(None of Your Business)が Ubisoft を相手に起こした申立ては、この素朴な疑問から始まった。対象はSteamで購入された『Far Cry Primal』である。申立人がアクセス請求と通信調査を行ったところ、起動時刻、終了時刻、プレイ時間、ユーザー識別子などの取得が明らかになったとnoybは主張した。[1][2]
これは広告バナーやWebサイトのCookieだけの話ではない。ゲームを起動した瞬間に分析SDKを初期化するのか、拒否されたらイベントをキューへ積むのか、通常プレイを許すのかという、 テレメトリ設計そのものの話 である。
本稿は、GDPR(EU一般データ保護規則)の適法根拠を、日本の個人情報保護法(APPI)と対比しながら整理する。そのうえで、同意ゲートの配置、拒否時の挙動、AppleのApp Tracking Transparency(ATT)との分担、KPIやA/Bテストに生じる欠測を、ゲームプランナーが扱える仕様へ落とし込む。イベント名や粒度といった計測そのものの作り方はテレメトリ・計測設計入門に譲り、本稿は 送信を始めてよい条件 に範囲を絞る。
GDPRは処理ごとに「適法根拠」を求める
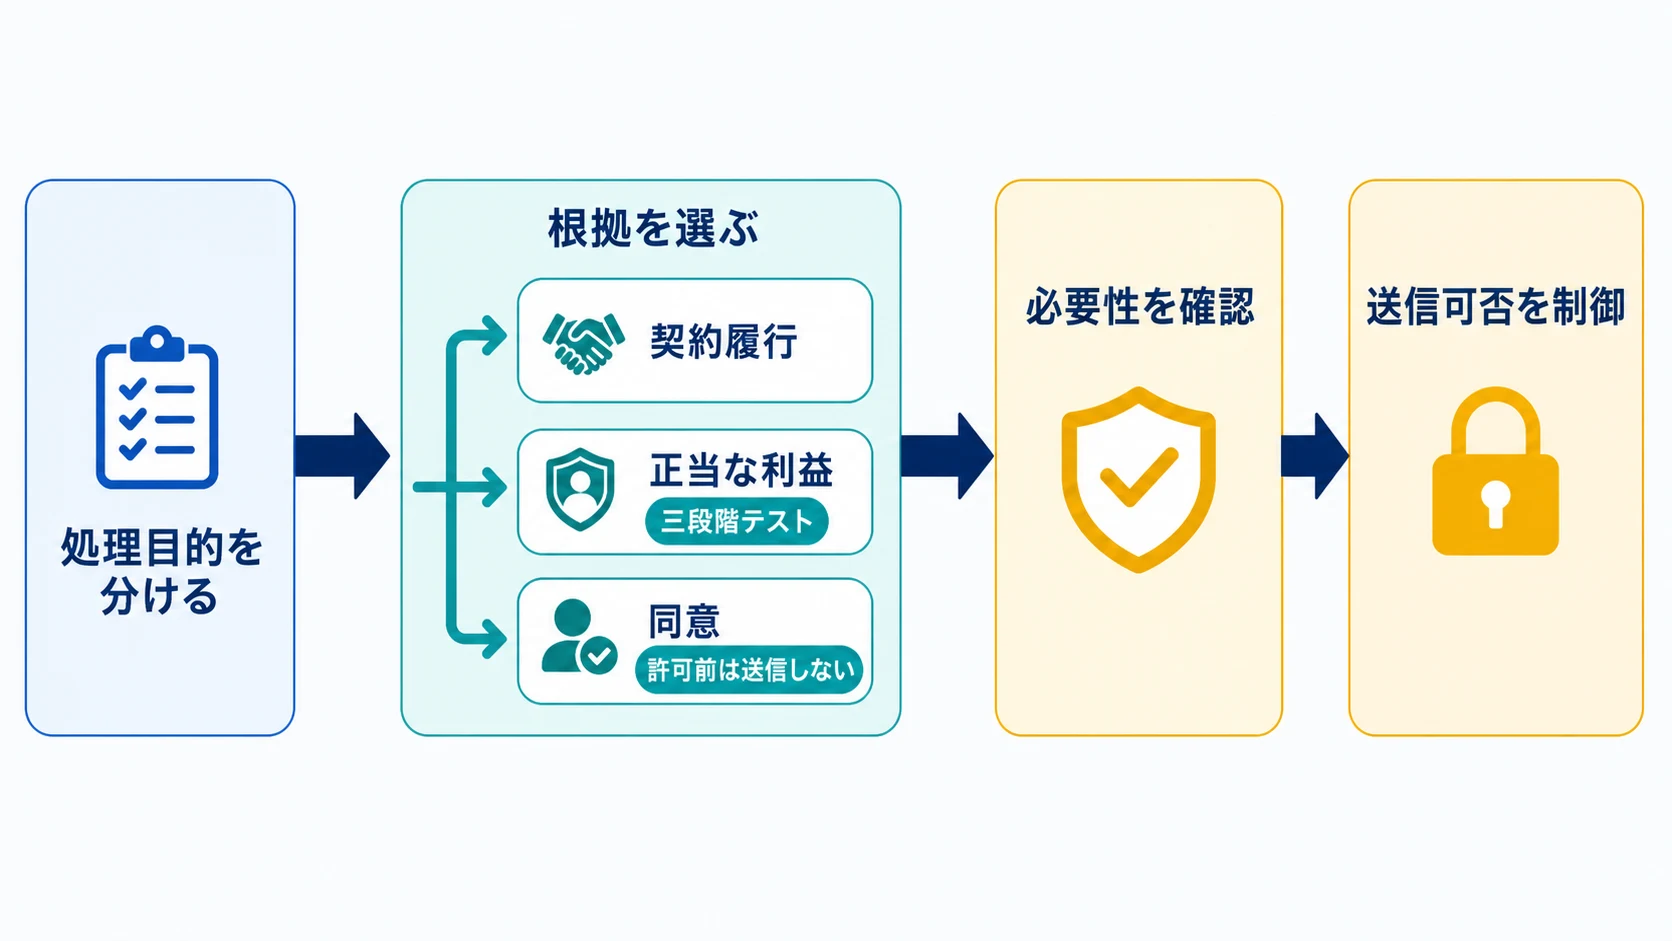
GDPR第6条は、個人データの処理が適法となる根拠を六つに限定している。つまり「改善に使います」と利用目的を書くだけでは足りず、 その処理を許す適法根拠は何か を、収集前に決めなければならない。EU域内にいる人へ商品・サービスを提供する場合や、その行動を監視する場合には、EU域外の事業者にもGDPRが適用されうる。[3][4]
ゲーム実務で検討することが多い根拠を整理すると、次のようになる。
| 適法根拠 | 一言で言い換えると | ゲームでの検討例 | 設計上の注意 |
|---|---|---|---|
| 同意(第6条1項a) | 本人が用途を理解して自ら許可した | 任意の分析、パーソナライズ、広告計測 | 自由意思、目的ごとの選択、明確な肯定操作、容易な撤回が必要 |
| 契約履行(同b) | 約束したサービスを届けるため不可欠 | アカウント認証、購入処理、オンライン対戦の接続 | 規約に書き足すだけでは不可欠にならない。サービスの中核から必要性を説明する |
| 法的義務(同c) | 法律上の義務を果たす | 税務・会計上必要な取引記録の保存 | 対象法令、保存項目、期間を特定する |
| 重大な利益・公共の任務(同d・e) | 生命保護または公的任務 | 一般的な商用ゲームでは例外的 | 便利な予備根拠として扱わない |
| 正当な利益(同f) | 会社等の正当な目的と本人の権利を比較する | 不正防止、セキュリティ、限定的なサービス改善 | 三段階テストを事前に行い、目的ごとに記録する |
ここで重要なのは、ゲーム全体へ一つの根拠を貼るのではなく、 処理目的ごとに分ける ことである。ログイン認証は契約履行、決済不正の検知は正当な利益、任意の行動分析は同意というように、同じセッション内でも根拠は異なりうる。EDPB(欧州データ保護会議)は、オンラインサービスの契約履行について、事業者の広いビジネスモデルに必要というだけでは第6条1項bの必要性を満たさないと説明している。[5]
同意を根拠にするなら、規約への包括的な同意や「起動したので同意したものとする」では足りない。同意は、自由に与えられ、目的が特定され、十分な説明を受けたうえで、明確な肯定操作によって示される必要がある。サービス提供を非必須の分析への同意と抱き合わせると、拒否に不利益があるため自由意思が崩れやすい。撤回は同意と同程度に容易でなければならない。[4][6]
日本の個人情報保護法との構造的な違い
日本の個人情報保護法では、個人情報取扱事業者は利用目的をできる限り特定し、原則として本人へ通知または公表する。あらかじめ本人同意が明確に必要になる代表的な場面は、要配慮個人情報の取得、個人データの第三者提供、外国にある第三者への提供である。それぞれ法定例外や、基準に適合する体制を持つ提供先などの別ルートがあるため、個別確認は必要である。[7][8]
| 設計の出発点 | 日本の個人情報保護法 | GDPR |
|---|---|---|
| 最初の問い | 利用目的を特定し、通知・公表できているか | 各処理に第6条の適法根拠があるか |
| 一般的な取得 | 目的内の適正な取得であれば、常に同意が入口になるわけではない | 少なくとも一つの適法根拠を収集前に確定する |
| 同意が前面に出る場面 | 要配慮個人情報、第三者提供、外国第三者提供など | 同意を選んだ処理全般。加えてePrivacy規制等が同意を求めることがある |
| プランナーの成果物 | データ項目、利用目的、共有先の棚卸し | 目的別のデータ項目、適法根拠、拒否・撤回後の状態まで含む仕様 |
この違いは、日本法がプライバシーを軽く扱うという意味ではない。第三者提供、越境、個人関連情報との結合、安全管理など、別の厳しい規律がある。違いは、GDPRでは処理の入口で「第6条のどの扉から入るか」を毎回説明できなければならない点にある。日本法の主要分野を横断して確認するときはゲームプランナーが知っておくべき法令ガイドも参照してほしい。
「正当な利益」で同意を省略できる範囲
正当な利益(legitimate interest)は、会社や第三者の正当な目的のために必要であり、プレイヤーの権利・自由がそれに優越しない場合に使える根拠である。「自社の改善に役立つ」という一文だけで成立する免除札ではない。
EDPBが2024年10月に採択し、公開協議に付したガイドライン1/2024(Version 1.0)は、次の三条件を累積的に満たし、処理前に評価を文書化するよう求めている。[9]
- 正当性の確認:利益が適法で、具体的に表現され、現実かつ現在のものであるか。「より良い体験」のような抽象語ではなく、「特定バージョンで進行不能を起こす箇所を検出する」まで絞る。
- 必要性の確認:同じ目的を、本人の権利への影響が小さい方法で同程度に達成できないか。端末内集計、識別子を持たない集計、送信頻度の削減、保存期間の短縮で代替できるなら、広い追跡は必要とは言いにくい。
- 比較衡量:データの性質、取得状況、プレイヤーの合理的な期待、起こりうる影響、子どもを含む対象者、追加の保護策を比較する。会社側の利益より本人の権利・自由が優越するなら使えない。
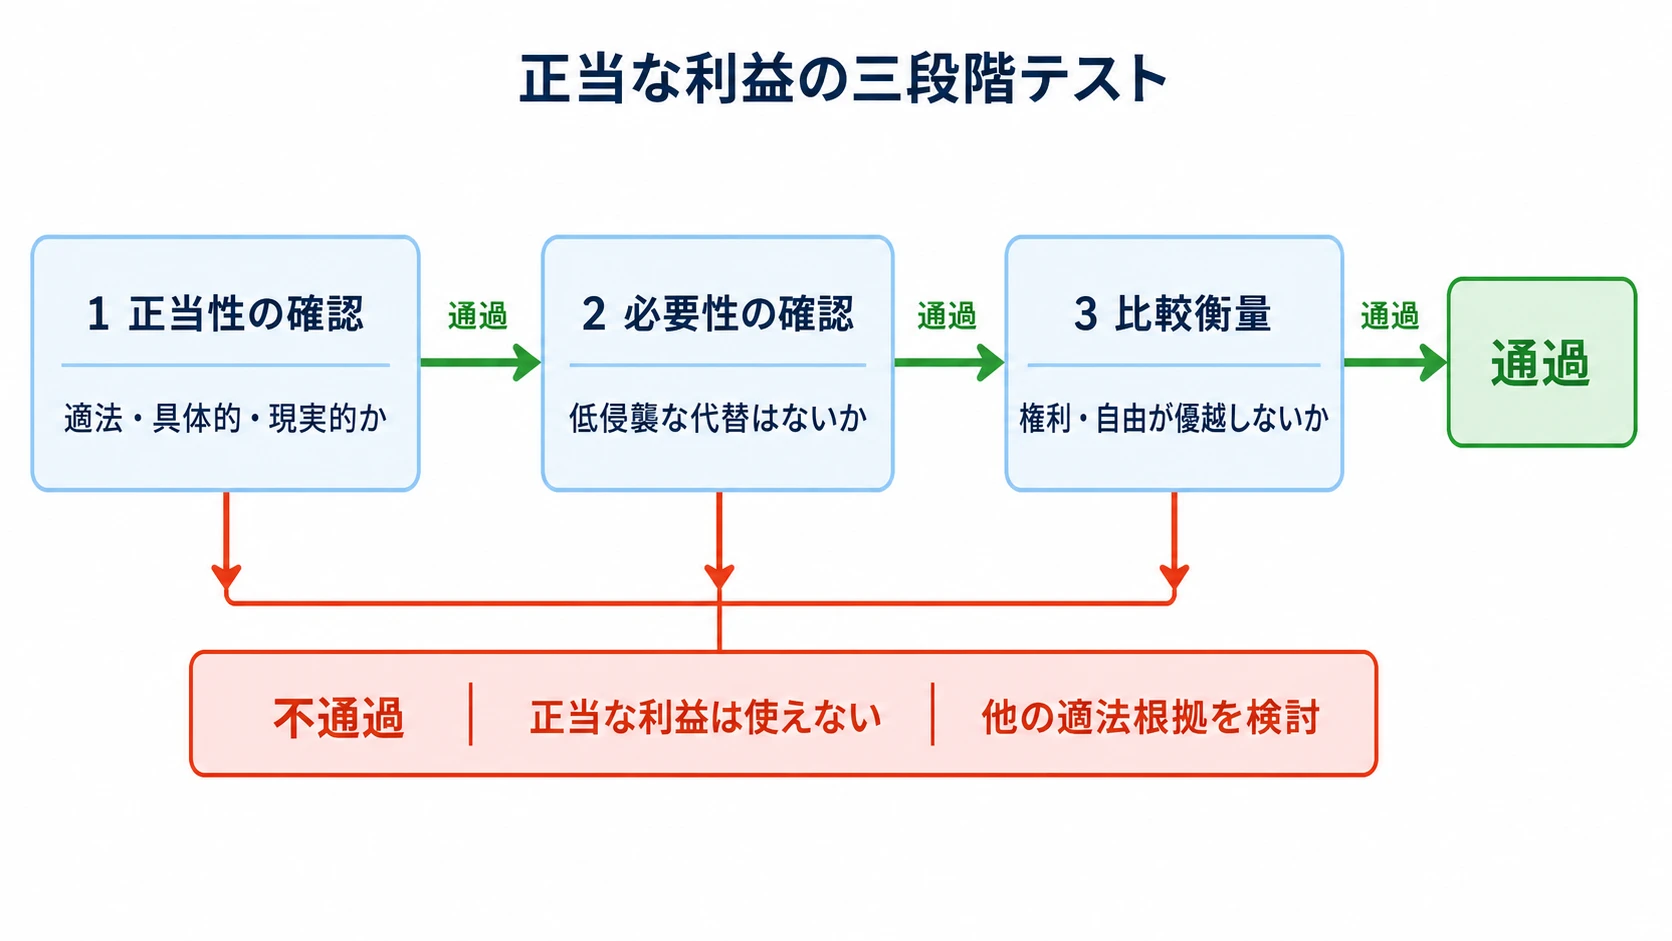
実務上の線引きは、侵襲性を横軸に置くと理解しやすい。自社内で、目的を限定し、短期保存し、個人へ働きかけない集計は、正当な利益を説明できる余地が相対的に大きい。反対に、複数サービスをまたぐ追跡、詳細なプロファイリング(行動から個人の傾向を推定すること)、広告利用、第三者との共有は、プレイヤーの予測を外れ、影響範囲も広がる。EDPBも、マーケティング目的で複数のWebサイト、場所、端末、サービスをまたぐ侵襲的な追跡は、比較衡量を通りにくい例としている。[9]
自社分析でも、処理の具体像に応じて評価が変わる。クラッシュ検知でアカウントID、チャット断片、端末情報を長期保存すれば影響は大きくなる。反対に第三者SDKを使っていても、処理者として厳密に統制され、項目と目的が限定されている場合は、単に社外へ送るという一事だけで結論は決まらない。法務へ渡す資料には、ベンダー名だけでなく、 誰が管理者・処理者か、何を独自目的に使うか、再委託先と保存国はどこか を書く必要がある。
ゲーム分析サービスのGameAnalyticsは、自社の開発者向け方針で、ゲーム起動時かつ同社へデータが送られる前に、自由意思に基づく具体的・十分な説明を受けた明確な同意を得るよう開発者へ求めている。拒否に不利益を与えないこと、目的ごとの選択、撤回手段、同意記録も示している。[10] これは「GDPR上、すべてのゲーム分析が常に同意必須」と証明する資料ではなく、 そのベンダーを使う構成では同意前送信を許さない という製品・契約上の境界である。SDK選定時点で、同意ゲートが機能要件になる実例として読むべきである。
Far Cry Primal申立てが問う「本当に必要か」
2025年4月24日、noybはオーストリア連邦データ保護局(DSB)へ、Ubisoft Entertainment SAを相手とする申立てを提出した。事件番号はC-098であり、対象となったのは申立人がSteamで購入したシングルプレイゲーム『Far Cry Primal』である。これは規制当局の違反認定や裁判所の判決ではなく、申立人側の主張である。noybの公開事件一覧では、2026年8月23日の執筆時点で手続中と表示されている。[1][11]
申立ての構造は次のように整理できる。
- 個人に結び付くプレイ記録があった:Ubisoftからのアクセス請求への回答には、ユーザーIDに紐付くゲームの起動時刻、終了時刻、稼働時間が含まれていた。EULAには端末識別子、利用日時、ゲーム指標、機能利用、購入履歴などの取得可能性も記載されていた。
- プレイ中も通信が続いた:申立人が約10分間の通信を調べたところ、申立書は150件のDNSクエリ・応答と、外部サーバーへの接続開始要求56件を確認したとしている。通信先から、Ubisoftに加えてGoogle、Amazon、Datadogなどが受信者であると推定した。ただし通信はTLSで暗号化されており、各通信で送られた内容までは判別できなかった。noybの発表ページは、この結果を「10分間に150回、外部サーバーへ接続した」と要約している。[1][2]
- 必要性に疑問があった:Ubisoftのサポートは起動時の所有権確認を理由として説明したとされる。しかしSteamもライセンスを確認しており、Ubisoft自身がオフライン起動の選択肢を案内していたため、noybは継続的な処理が不可欠という説明と両立しないと主張した。
- 同意または別の根拠が見当たらないと主張した:プレイ開始をプライバシーポリシーへの同意とみなすだけでは、GDPR第4条11号の同意にならないとnoybは論じた。正当な利益についても、分析・広告の利益が具体化されず、より侵襲性の低い方法と比較されていないとした。
noybは、適法根拠を欠く処理がGDPR第6条1項と第5条1項aに違反すると宣言すること、対象データの削除、処理の停止、行政制裁金を求めている。申立書は制裁金の賦課を提案しているが、具体的な金額を記載していないため、本稿でも想定額は示さない。[1]
この事案でプランナーが見るべき点は、通信回数の多さだけではない。 オフラインで成立する商品なのに、なぜオンライン処理が契約上不可欠なのか という仕様の矛盾である。所有権確認が起動時に一回必要だとしても、セッション中の行動分析や第三者送信まで同じ根拠で説明できるとは限らない。目的、データ項目、頻度、送信先ごとに根拠を分ける必要がある。
さらに、端末から情報を読み出す処理には、GDPRとは別にePrivacy指令と各国実装法が同意を求める場合がある。申立書も、利用者が求めたサービスに厳密に必要な場合を除き、端末情報へのアクセスには同意が必要だと主張している。[1] 「正当な利益を選べば同意画面は不要」と一つの法律だけで判断すると、別の規律を見落とすのである。
同意ゲートはオンボーディングの分岐仕様である
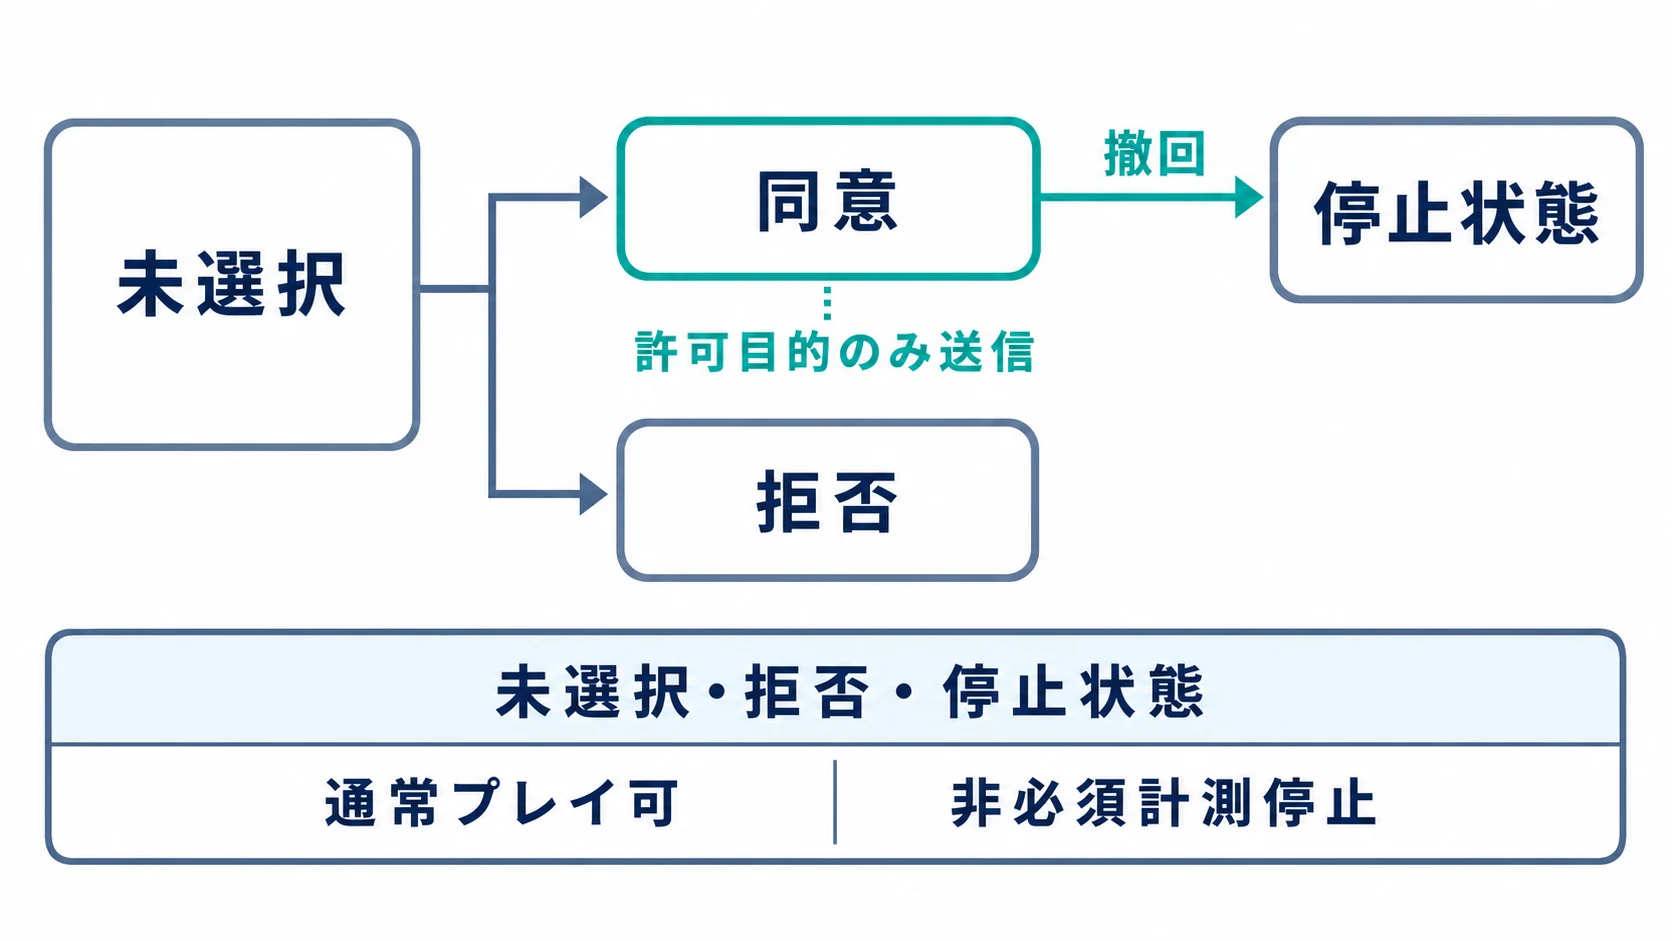
同意ゲートとは、プレイヤーの選択が確定するまで非必須SDKとイベント送信を止め、選択後は許可された目的だけを有効化し、撤回後も停止状態へ戻せる制御である。プライバシーポリシーへのリンクを一枚表示するだけでは、この制御にならない。
最初の起動では、タイトル画面の背後で分析SDKを先に初期化してはいけない。同意画面を見せる前に session_start が送られていれば、画面は説明になってもゲートにはなっていない。実装仕様では少なくとも次の状態を持つ。
- 未選択:非必須SDKを初期化せず、イベントを送信も永続キューへ保存もしない
- 同意:同意した目的のSDKとイベントだけを有効化し、同意文面の版・時刻・地域を記録する
- 拒否:通常プレイを開始し、非必須の分析・広告・パーソナライズを停止する
- 撤回:新規送信を直ちに止め、保存済みデータの扱いをプライバシー窓口へ接続する
「拒否したらゲームを起動させない」という仕様は、分析が商品提供に不可欠でない限り、同意の自由意思を損なう。買い切りのシングルプレイなら、通常プレイを残して計測だけ止める設計が基本となる。オンライン対戦のマッチング、クラウドセーブ、ボイスチャットなど、その機能自体に通信と個人データ処理が不可欠な場合は、ゲーム全体ではなく 該当機能の入口 で説明し、拒否時はその機能だけを使えなくするほうが、必要性と影響範囲を対応させやすい。
Apple ATTと一枚にまとめても、判定は分ける
ATTは、他社のアプリやWebサイトをまたぐ追跡や広告識別子へのアクセスについて、Appleが提供するシステム権限である。自社ゲーム内の行動分析すべてを許可する仕組みではなく、GDPRやePrivacyへの同意を自動的に代替しない。Appleも、法令対応のための別画面を追加できる一方、別画面の回答でATTの拒否を上書きしてはならないと説明している。[12]
オンボーディングでは、説明を連続させて負担を減らすことはできる。例えば、最初にデータ用途を短く説明し、任意分析の選択を受けた後、クロスアプリ追跡を使う場合だけATT画面へ進む。ただし内部状態は一つの「同意済み」フラグに統合せず、少なくとも次のように分ける。
| 任意分析への同意 | ATT | 許される動作の例 |
|---|---|---|
| 拒否 | 拒否・未表示 | 非必須分析もクロスアプリ追跡も停止 |
| 拒否 | 許可 | ATT許可だけを根拠に任意分析を始めない |
| 同意 | 拒否 | 同意範囲の自社内分析のみ。IDFA利用や他社横断追跡は行わない |
| 同意 | 許可 | 両方の説明範囲でのみ処理する |
同意管理画面では、プレイヤーが「何を止めたのか」を理解できる言葉を使う。「パーソナライズ」「分析」「広告計測」を別目的として示し、ATTの現在値も併記すると混乱を減らせる。
拒否ユーザーはKPIとA/Bテストから消える
通常プレイを残して計測を止めると、分析基盤から一部のプレイヤーが欠落する。この欠測はランダムとは限らない。プライバシー意識、地域、年齢、端末、課金傾向などが同意選択と関係すれば、同意者だけの継続率や購入率を全体へ当てはめると偏る。
A/Bテストでは問題がさらに明確になる。拒否者もゲーム上は施策AまたはBを体験できるが、割付や成果を個人単位で送れないなら、分析対象は同意者だけになる。結果の正しい表現は「全プレイヤーでBが勝った」ではなく、 同意して計測可能だった対象ではBが勝った である。
プランナーは欠測を埋めるために、別の識別子や端末フィンガープリントで拒否者を追跡してはならない。代わりに、次を実験計画へ明記する。
- 対象母集団を「同意済みプレイヤー」と定義し、地域・OS・年齢区分など利用可能な範囲で偏りを点検する
- 同意率そのものを測る処理にも適法根拠が必要と理解し、同意台帳と任意分析イベントを混ぜない
- 個人と結び付かないストア集計、サーバー運用上不可欠な集計、定性調査など、別経路の証拠と突き合わせる
- 全体への外挿が重要な意思決定は、データ担当と法務に分析設計を事前レビューしてもらう
- 施策の安全性に関わるガードレールを、任意分析だけへ依存させない
同意ゲートは計測可能な人数を減らすが、データ品質を隠して悪くするものではない。 誰が観測されていないかを仕様として可視化する ことで、KPIの意味を正確にする。
GameChatは「機能入口で同意を扱う」具体例である
Nintendo Switch 2のGameChatは、音声通話、ビデオ通話、ゲーム画面共有を一つの機能として提供する。2025年5月のプライバシーポリシー更新をめぐっては、直近のチャットを安全対策用に録画することや、録画を完全にオプトアウトできるかが分かりにくいという懸念が報じられた。プライバシー支援企業heyDataも、この点をGDPR上の論点として紹介している。ただし、これは規制当局の違反認定ではなく、二次的な解説である。[13]
任天堂の公式資料を確認すると、16歳未満の利用者はGameChatを始める前に「Nintendo みまもり Switch」アプリとの連携と保護者による設定が必要である。保護者はチャット相手を承認し、ビデオチャットをセッションごとに制限できる。セットアップではGameChat規約への同意操作も求められる。したがって、 保護者承認の存在自体が不明確 という整理は正確ではない。[14][15]
録画についても、現在の任天堂サポートは、直近3回のチャットの最後の3分間が本体に保持され、24時間以内であれば通報へ添付できること、24時間経過または新しいチャットによる上書きで自動削除されることを説明している。[16] 一方で、GameChatを使いながらこの安全用録画だけを無効化できるかという選択肢は、同資料からは確認できない。この処理が安全確保に不可欠なのか、同意を根拠とするのか、別の適法根拠を使うのかは、公開情報だけで断定できない。
プランナー向けの学びは、GameChatの適法性を外から判定することではない。音声・映像・通報用録画を伴う機能を、ゲーム全体の規約へ埋め込まず、 機能の入口に承認フローを置いている 点である。拒否すればGameChatは使えないが、ゲームの通常プレイまで失うわけではない。機能に不可欠な処理と、追加の利用分析・マーケティングをさらに分ければ、拒否時の影響を必要な範囲に限定できる。
子どものデータでは判断を一段厳しくする必要がある。GDPR第8条は、同意を根拠に子どもへ直接オンラインサービスを提供する場合、原則16歳未満について親権者等の同意または承認を求め、加盟国法がその年齢を13歳まで引き下げられるとしている。[17] 製品側で「16歳未満」を共通ルールにしても、年齢確認、保護者の権限確認、国別年齢、音声・映像と二次利用の分離は、法務と詰めるべき仕様である。
まとめ:新機能・イベントの確認表
同意ゲートは、法務がリリース直前に追加するポップアップではない。SDK初期化、オフライン動作、拒否後の機能、データ欠測まで変えるゲーム仕様である。新機能やイベントを企画するときは、次の順で確認する。
- 対象地域:EU域内にいる人への提供・行動監視があるか。国別配信、旅行者、越境アカウントをどう扱うか
- 対象者:子どもを含むか。年齢確認と保護者承認はどの機能入口に置くか
- 処理目的:不正防止、機能提供、障害調査、バランス改善、A/Bテスト、広告を一つにまとめず分けたか
- データ項目:識別子、起動・終了時刻、行動イベント、IPアドレス、音声・映像、チャット、購入履歴のどれを扱うか
- 適法根拠:目的ごとに同意、契約履行、正当な利益などを割り当てたか。契約履行なら本当に中核機能へ不可欠か
- 正当な利益テスト:利益の具体性、より侵襲性の低い代替、プレイヤーとの比較衡量を処理前に記録したか
- 同意のタイミング:非必須SDKが最初の通信を行う前に選択が完了するか。未選択中のイベントキューも止まっているか
- 拒否・撤回時の仕様:通常プレイを残せるか。停止する機能、SDK、イベント、既存データの扱いが決まっているか
- ATT等との分離:OS権限と法令上の同意を別状態で管理し、片方の許可で他方の拒否を上書きしていないか
- 計測上の穴:KPIとA/Bテストの母集団を「同意者」と明示し、欠測の偏りと意思決定上の限界を記録したか
- 外部送信:分析SDK、クラウド、広告事業者、再委託先ごとに役割、独自利用、保存国、保持期間を確認したか
- 法務へのエスカレーション:越境移転、子ども、音声・映像、プロファイリング、第三者共有、新しい適法根拠が絡む時点でレビューを依頼したか
プランナーが自分で決められるのは、目的を分け、拒否時の体験を用意し、計測できない母集団を仕様書へ書くところまでである。適法根拠の最終判断、ePrivacyを含む国別規制、子どもの同意年齢、越境移転の仕組みは法務へ渡す。事故が起きた後の報告と本人通知は個人情報漏洩・不正アクセスの初動フローが扱う。本稿の同意設計は、その前段で不要な収集と説明不能な送信を減らすための仕事である。
海外向けライブサービスに必要なのは、「同意する」ボタンそのものではない。 同意しなくても成立する通常プレイと、許可されるまで動かないデータ経路 である。その二つを企画段階で作ることが、プレイヤーの選択と運営の計測を両立させる。
References
1. Complaint against Ubisoft: Article 6 GDPR, Case C-098 - 『Far Cry Primal』のアクセス請求結果、通信調査、オフライン選択肢、適法根拠に関する主張、DSBへの請求内容を収録したnoybの申立書原文。
2. Like to play alone? Ubisoft is still watching you! - 2025年4月24日の申立て、収集されたプレイ記録、10分間の通信、送信先、DSBへの申立てをまとめたnoyb公式発表。
3. Regulation (EU) 2016/679, Article 3: Territorial scope - EU域内の本人への商品・サービス提供および行動監視に関するGDPRの域外適用を定める条文。
4. Regulation (EU) 2016/679, Article 6: Lawfulness of processing - 同意、契約履行、法的義務、重大な利益、公共の任務、正当な利益という六つの適法根拠を定めるGDPR原文。
5. EDPB Guidelines 2/2019 on Article 6(1)(b) GDPR - オンラインサービスにおける契約履行の必要性を、サービスの目的と不可分であるかという観点から説明する最終版ガイドライン。
6. EDPB Guidelines 05/2020 on consent under Regulation 2016/679 - 自由意思、目的ごとの選択、不利益のない拒否、容易な撤回など、有効な同意の条件を説明するガイドライン。
7. 個人情報の保護に関する法律についてのガイドライン(通則編) - 利用目的の特定・通知または公表、要配慮個人情報の取得、第三者提供等の規律を示す個人情報保護委員会の公式ガイドライン。
8. 個人情報の保護に関する法律についてのガイドライン(外国にある第三者への提供編) - 外国にある第三者への個人データ提供で、本人同意または同等水準国・基準適合体制等を検討する枠組みを示す公式ガイドライン。
9. EDPB Guidelines 1/2024 on processing based on Article 6(1)(f) GDPR - 正当な利益の正当性、必要性、比較衡量という三つの累積条件と、事前の文書化を示すVersion 1.0の公開協議版。
10. GameAnalytics Developer Policy / Privacy FAQ - ゲーム起動時かつデータ送信前の同意、目的ごとの選択、拒否・撤回、同意記録を開発者へ求めるGameAnalytics公式方針。
11. noyb Online & Mobile tracking case list - Ubisoft Entertainment SAに対するC-098の提出日、関係当局、公開上の進行状態を掲載するnoybの事件一覧。
12. Apple Developer: User Privacy and Data Use - ATTの対象、追跡拒否時の制限、GDPR等に対応する別同意画面との関係を説明するApple公式資料。
13. Gaming GDPR: Risks Are Rising — and These 2025 Cases Prove It - GameChatの音声・映像記録と録画オプトアウトの明確さをGDPR上の論点として挙げたheyDataの二次解説。
14. Nintendo Switch 2 to be released on June 5, 2025 - GameChatの概要と、16歳未満の利用開始に保護者承認が必要であることを明記した任天堂公式発表。
15. Guide for Parents/Guardians: Getting Started with GameChat on Nintendo Switch 2 - 保護者アプリの連携、電話番号確認、規約同意、チャット相手の承認を含むGameChatの公式セットアップ手順。
16. How to Report Another User from a GameChat Room - 直近3回のチャットの最後の3分間、24時間、通報時の添付と自動削除を説明する任天堂公式サポート。
17. Regulation (EU) 2016/679, Article 8: Conditions applicable to child’s consent - 子どもへ直接オンラインサービスを提供し、同意を根拠に処理する場合の年齢と保護者承認を定めるGDPR原文。
この文書は、Perplexity、Claude、OpenAI Codex の3つのAIの支援を受けて著述されたものです。引用画像を除き、MIT License にて提供されています。